【2026 年 7 月 技巧與秘訣】保護分散式網路基礎架構的最佳實務

 Zyxel Employee
保護分散式網路基礎架構的最佳實務
在後疫情時代,越來越多員工改以居家辦公為主,這使得人們連線與存取企業資源的方式產生了永久性的改變。如今,網路邊界已不再侷限於辦公室內,如何保護分散式網路基礎架構以支援更具流動性的工作模式,已成為 IT 專業人員的一大挑戰。
提升網路基礎架構安全性的根本之道,在於透過安全的設定來保護網路設備。管理員應落實以下建議,以確保您的網路環境安全無虞:
1. 限制遠端管理的安全性設定
- 情況允許下,請停用對防火牆的 HTTP、HTTPS、PING、SSH、SSL VPN 與 TELNET 等服務存取。
- 在網頁管理介面 (Web GUI) 中,前往「設定 (Configuration) > 物件 (Object) > 服務 (Service) > 服務群組 (Service Group)」,選擇「Default_Allow_WAN_To_ZyWALL」並移除所有不必要的服務。

- 限制僅受信任的主機存取
若您必須開放網頁管理與 SSL VPN 服務的遠端存取,Zyxel 防火牆會自動掃描您目前的設備設定;若發現潛在的安全風險,將在登入後跳出安全性警告視窗。為減少攻擊面 (Attack surface):
- 限制僅允許受信任的主機 / 地理位置 (Geo-locations) 存取。將該服務的監聽連接埠 (Listening port) 變更為非標準連接埠號碼。

- 為管理員登入配置 2FA 將增加額外的安全防護
Zyxel 防火牆支援針對 VPN 連線與管理員存取啟用雙重身分驗證 (2FA)。以下是如何實作 2FA 功能的教學參考: - 案例一:針對 SSL VPN 連線啟用 2FA
- 案例二:針對管理員存取啟用 2FA
2. 特權帳號控制、監控與警報
- 留意內建 (Built-in) 與使用者自訂 (User-defined) 帳號:
- 內建帳號:由設備自動建立,協助您存取設備(管理員帳號 admin)或輕鬆管理外部與訪客使用者(ad-users / ldap-users / radius-user / ua-users)。這些帳號無法被刪除。
- 使用者自訂帳號: 由設備管理員建立,可進行修改或刪除。
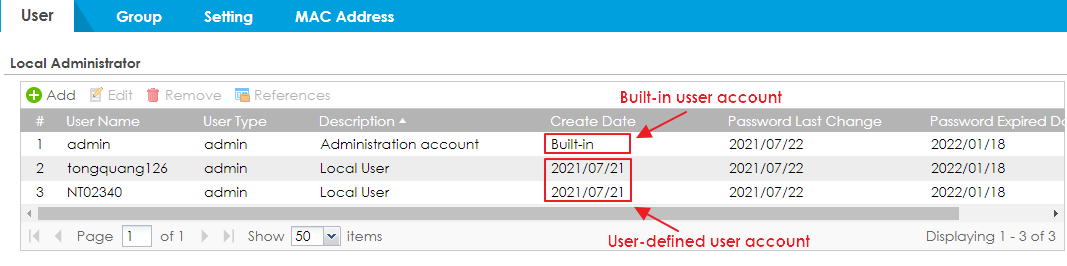
- 特權帳號應持續受到監控與審查,以防範外部人員利用遭竊的憑證潛入。請移除未使用及未經授權的帳號,並將擁有管理權限的帳號數量限制在最少人數。Zyxel 設備將本地管理員與其他使用者(本地使用者、外部使用者、受限管理員)區分為不同的清單,讓特權存取管理更為單純。對於本地管理員,您可以設定並監控密碼到期日。

- 透過檢查使用者名稱或建立日期來偵測可疑帳號。若在設備上發現任何未知帳號,請立即審查並調整您的安全設定,以確保網路安全。

- 密切關注登入的使用者
Zyxel 設備提供登入使用者頁面,協助管理員輕鬆掌握目前登入使用者的資訊,例如使用者名稱、IP 位址、存取類型與實體位置。
- 監控 (Monitor) > 系統狀態 (System Status) > 登入使用者 (Login Users)

- 設定可疑登入活動的電子郵件警報
Zyxel 設備亦支援在使用者帳號發生變更或偵測到可疑登入活動時,發送電子郵件警報。
- 前往「設定 (Configuration) > 日誌與報表 (Log & Report) > 日誌設定 (Log Settings)」,配置郵件伺服器、寄件者與收件者的電子郵件地址。
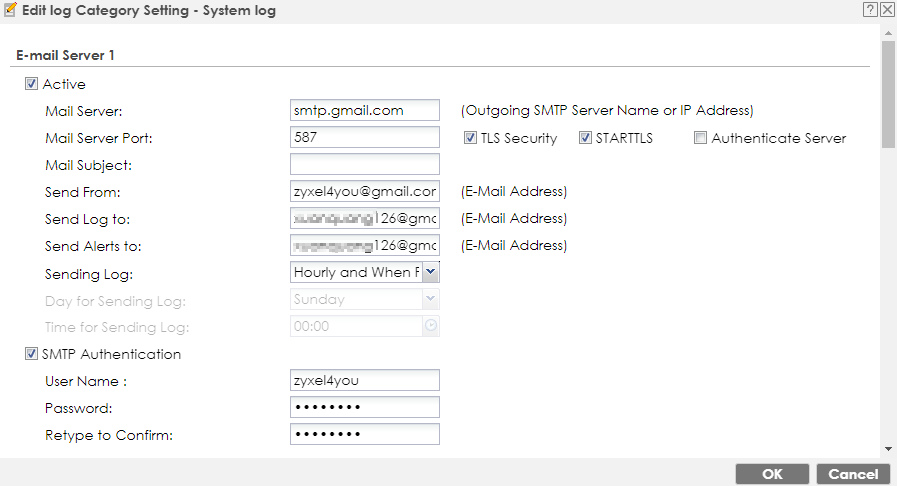
- 接著為「使用者 (User)」日誌類別啟用警報。

(此處可搭配設備發送可疑登入活動電子郵件警報的截圖或範例)

3. 定期提醒更改管理員密碼
強烈建議定期變更管理員帳號密碼。Zyxel 設備不僅能強制本地管理員定期變更密碼,還能要求新密碼必須符合複雜度規範。
- 設定 (Configuration) > 物件 (Object) > 使用者/群組 (User/Group) > 設定 (Setting)

本地管理員在登入時,將會收到上次密碼變更與即將到期日的通知。

4. 韌體升級推播與警報(持續更新修補程式)
確保設備韌體始終保持在最新狀態,是保護基礎架構免受網路威脅的關鍵環節。
當有新版韌體釋出時,Zyxel 設備會在 Web GUI 上顯示通知圖示。在決定升級前,您可以點擊該圖示閱讀新增功能說明與優化內容。
- 維護 (Maintenance) > 檔案管理 (File Manager) > 韌體管理 (Firmware Management)


5. 採用雙重身分驗證 (2FA)
2FA 為驗證流程增加了額外的安全防護層,即使受害者的密碼遭到駭客破解,攻擊者也難以取得網路存取權限。透過 2FA,使用者不僅需要輸入帳號密碼,還必須提交驗證碼才能獲得存取權。Zyxel 設備為本地管理員、本地使用者及 VPN 連線皆提供了 2FA 支援。
- 本地管理員與使用者可選擇透過 Google Authenticator (Google 驗證器) 或電子郵件 / 簡訊 (Email/SMS) 來接收驗證碼。
- 設定 (Configuration) > 物件 (Object) > 使用者/群組 (User/Group) > 使用者 (User)
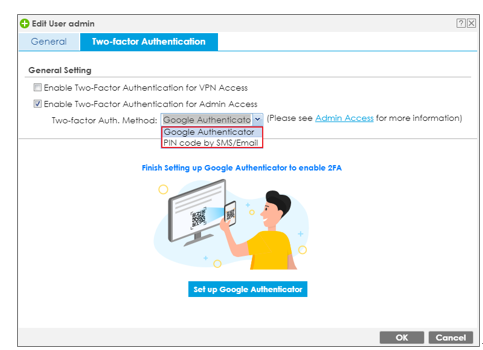
- 針對管理員,您可以將 2FA 應用於 Web、SSH 與 Telnet 存取。
- 設定 (Configuration) > 物件 (Object) > 驗證方法 (Auth. Method) > 雙重身分驗證 (Two-factor Authentication)

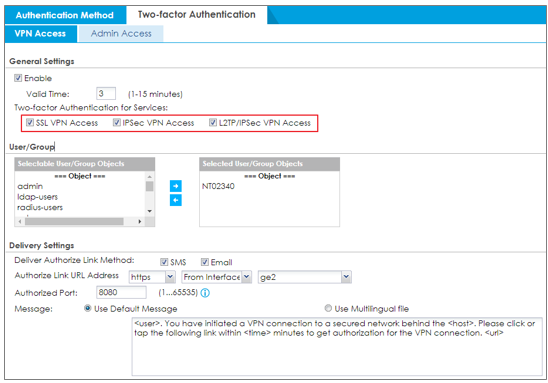
- VPN 使用者可透過電子郵件 / 簡訊獲取包含驗證碼的授權連結 URL,適用於 SSL、IPSec 與 L2TP/IPSec VPN 連線。
- 設定 (Configuration) > 物件 (Object) > 驗證方法 (Auth. Method) > 雙重身分驗證 (Two-factor Authentication)
6. 備份設備設定檔
我們建議您設定定期的設備設定檔備份排程。有了設定檔的備份,當網路設備發生故障時,您便能迅速替換設備並恢復其運作功能。
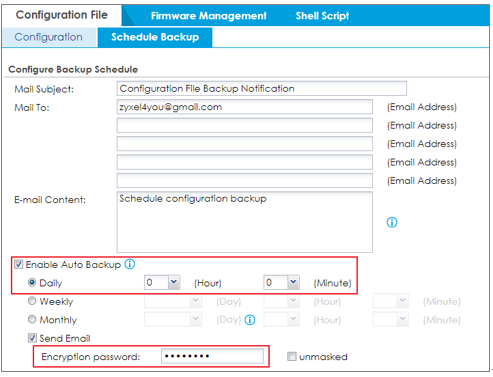
Zyxel 設備提供全自動的設定檔備份功能,能夠在排定時間將運行中的設定檔透過電子郵件發送。設備亦支援將設定檔加密並壓縮為 ZIP 檔,再以使用者自訂的密碼進行保護。
-維護 (Maintenance) > 檔案管理 (File Manager) > 設定檔 (Configuration File) > 排程備份 (Schedule Backup)
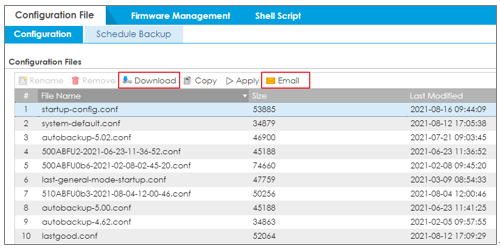
您也可以手動選擇特定的設定檔來進行下載或傳送。
-維護 (Maintenance) > 檔案管理 (File Manager) > 設定檔 (Configuration File) > 設定檔 (Configuration)
7. 為您的設定檔加入私密加密金鑰 (Private Encryption Key)