【 2026 年 07 月 焦點訊息 】聯合身分,統一存取:Nebula 身分聯合服務 (Nebula Identity Federation Service)

 Zyxel Employee
🎯聯合身分。統一存取。
多年來,企業已將應用程式、工作流程與使用者身分轉移至雲端——然而,網路存取的管理卻往往與之脫節,WiFi 與 VPN 仍仰賴各自獨立的帳號、憑證與管理流程。
但如果網路存取能直接沿用您組織已信任的既有身分架構呢?
透過 Nebula 20.10 版本,Zyxel 正式推出 Nebula 身分聯合服務 (Nebula Identity Federation Service, 簡稱 NID FS)——這是一款專為網路存取服務打造的企業級身分驗證與存取控制解決方案。管理員無須再為 WiFi、登入入口網頁 (Captive Portal) 與 SSL VPN 建置各自獨立的身分系統,NID FS 能協助組織將現有的身分資料庫直接延伸至 Nebula 雲端管理的網路存取服務中。
🎯為什麼身分聯合對網路存取如此重要?
過去,網路存取的管理通常與企業應用程式分開。員工可能使用一組帳號登入 Microsoft 365 或 Google Workspace,使用另一套憑證登入 VPN,並且對訪客或外包商的 WiFi 又使用另一種驗證方式。這不僅增加了管理負擔,也讓存取控制難以保持一致性。
NID FS 改變了這個模式,將 WiFi、登入入口網頁 (Captive Portal) 與 SSL VPN 納入組織早已用於雲端應用程式的「身分驅動 (Identity-driven)」架構中。使用者能以熟悉的 IdP (身分識別提供者) 帳號進行驗證,而 IT 團隊則能根據受信任的身分情境 (Identity context) 來套用存取策略。
- 員工可使用其企業 IdP 憑證來安全存取 WiFi 或 VPN。
- 供應商或外包團隊可透過他們專屬且受信任的 IdP 進行驗證,無須再為其建立本地帳號。
- 管理員能大幅減少跨服務與跨站點重複的身分配置工作。
- 身分驗證可直接繼承 IdP 層級的安全控制機制,包含已設定的多因素驗證 (MFA)。
🎯NID FS 在 Nebula 中的運作方式
NID FS 扮演著身分識別提供者 (IdP) 與 Nebula 網管服務之間的聯合層 (Federation layer)。您無須將每一個 SSID、Captive Portal 或 SSL VPN 都各自串接至 IdP,只需在 NID FS 中設定一次 IdP——所有連線的網路服務即可透過其中任何一個 IdP 進行驗證。
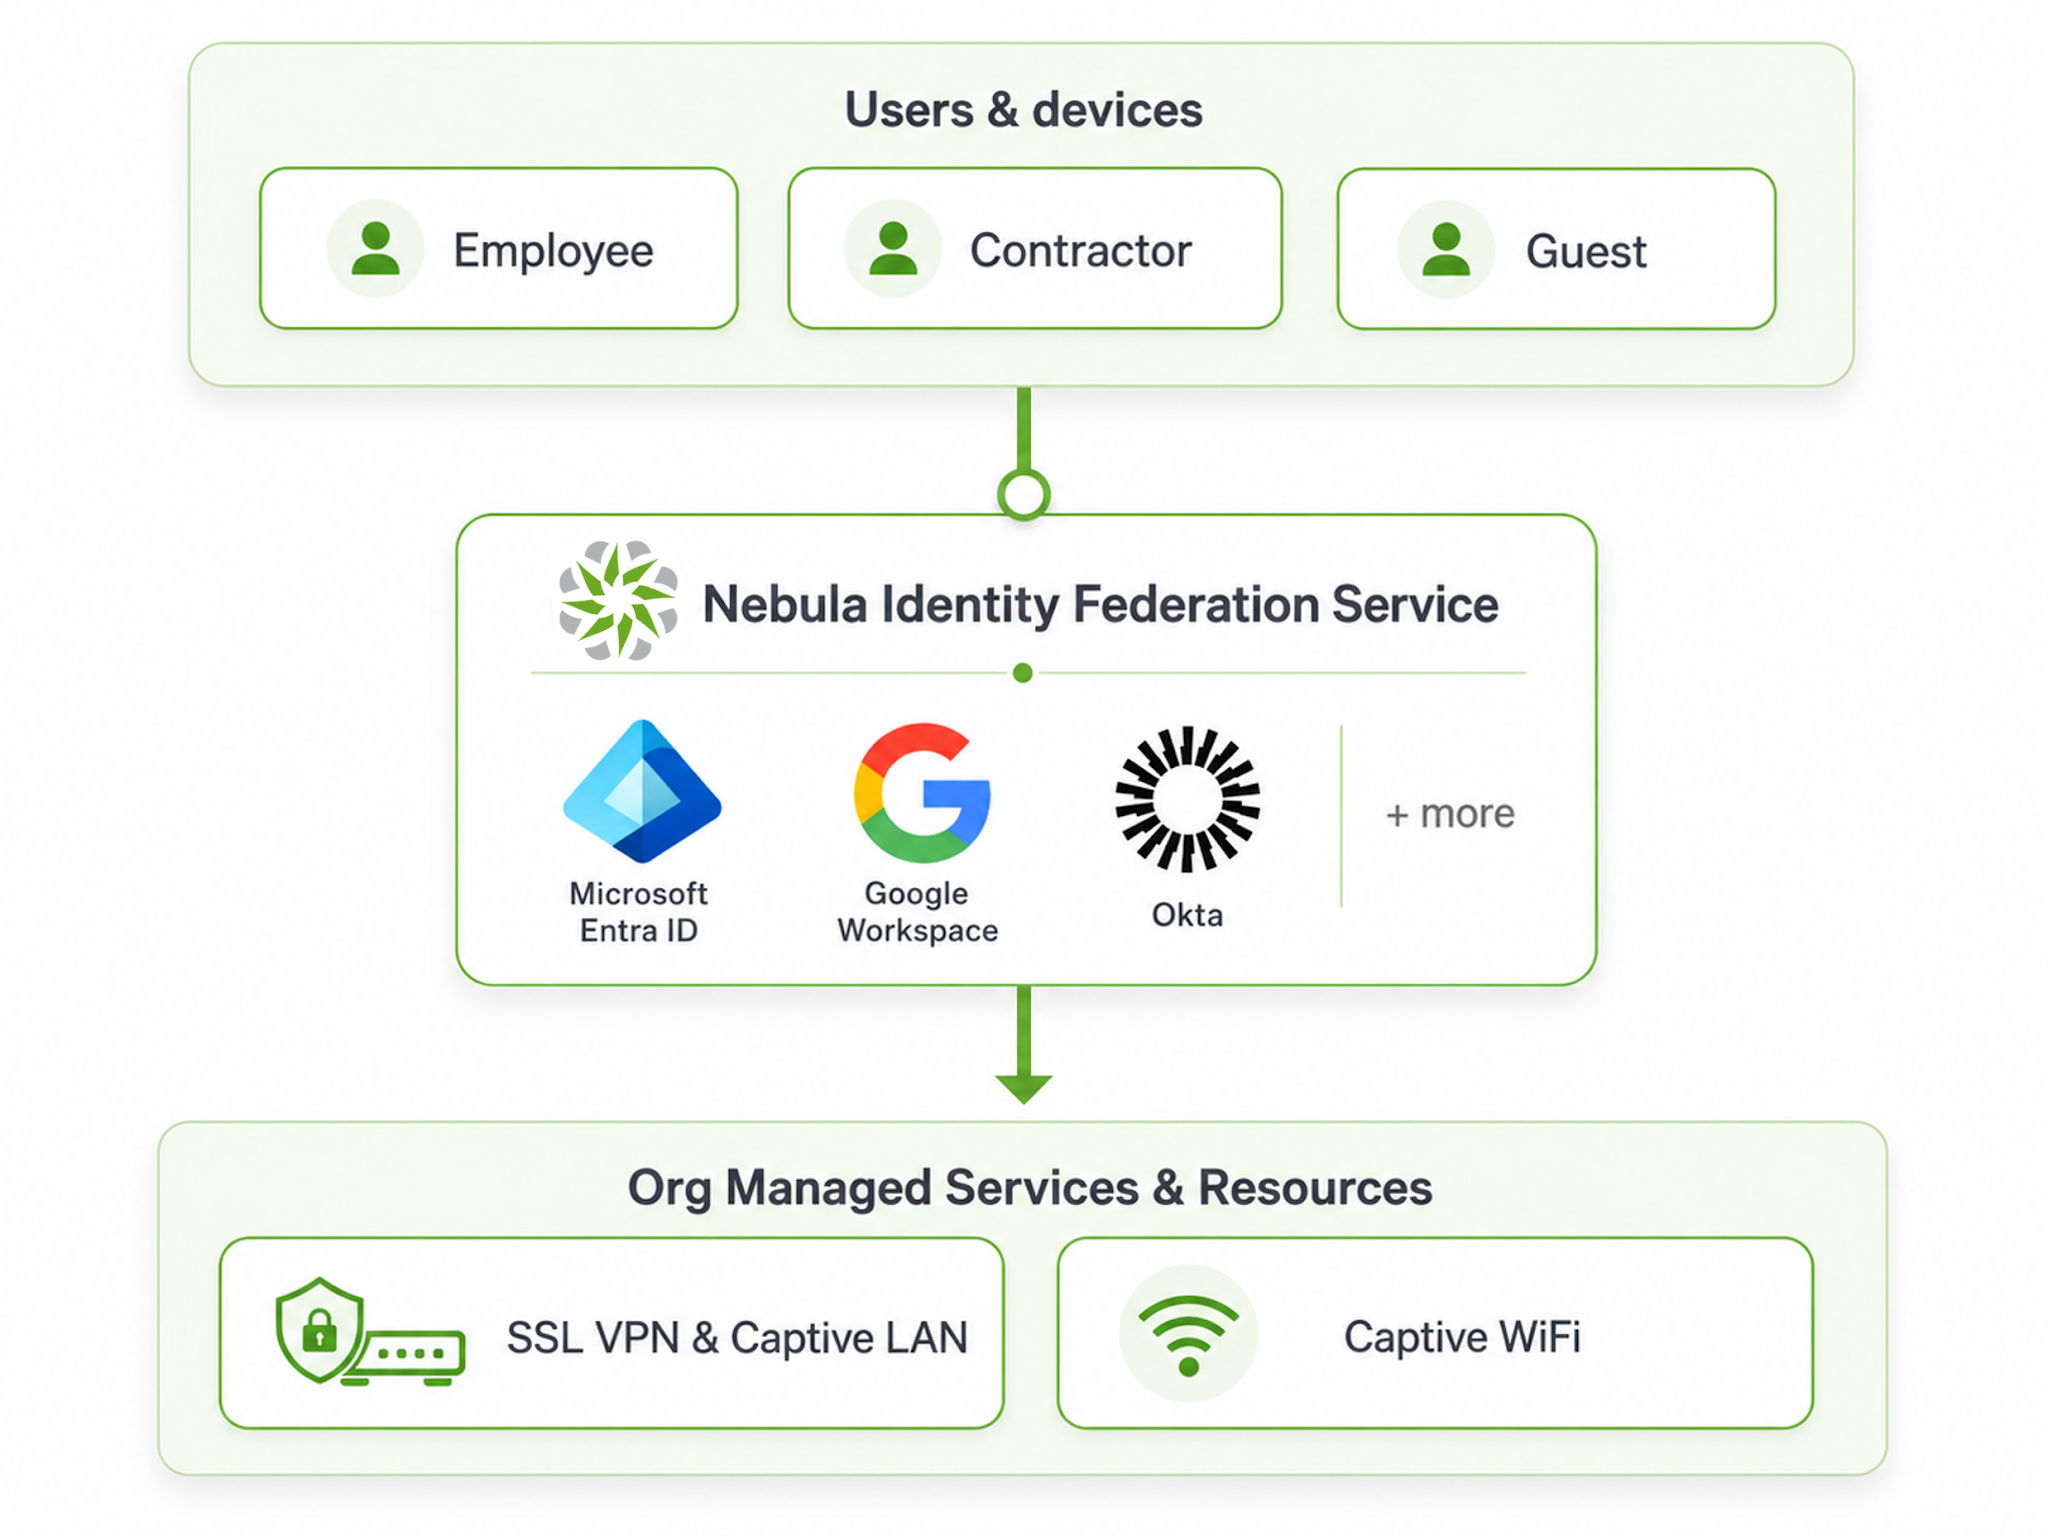
- 第三方 IdP 整合 — 透過開放的 OIDC 標準與外部身分識別提供者建立信任關係,讓您能授予員工、約聘人員、供應商或訪客安全的存取權限,而無須在您自家的目錄 (Directory) 中另外建立獨立帳號。
- 聯合身分 (Federated Identity) — 整合多個第三方 IdP,如 Microsoft Entra ID、Google Workspace、Okta 等。使用者可直接透過其專屬的 IdP 進行驗證,並繼承其安全控制機制(包含 MFA)。憑證資料始終由該 IdP 所擁有並安全保管。
🛜應用情境:基於身分的 WiFi 存取
針對 WiFi 存取,NID FS 協助組織根據使用者的身分,將正確的網路存取權限授予正確的人員。無須再僅依賴共用密碼或手動維護的使用者清單,使用者能直接利用組織已信任的身分進行驗證。
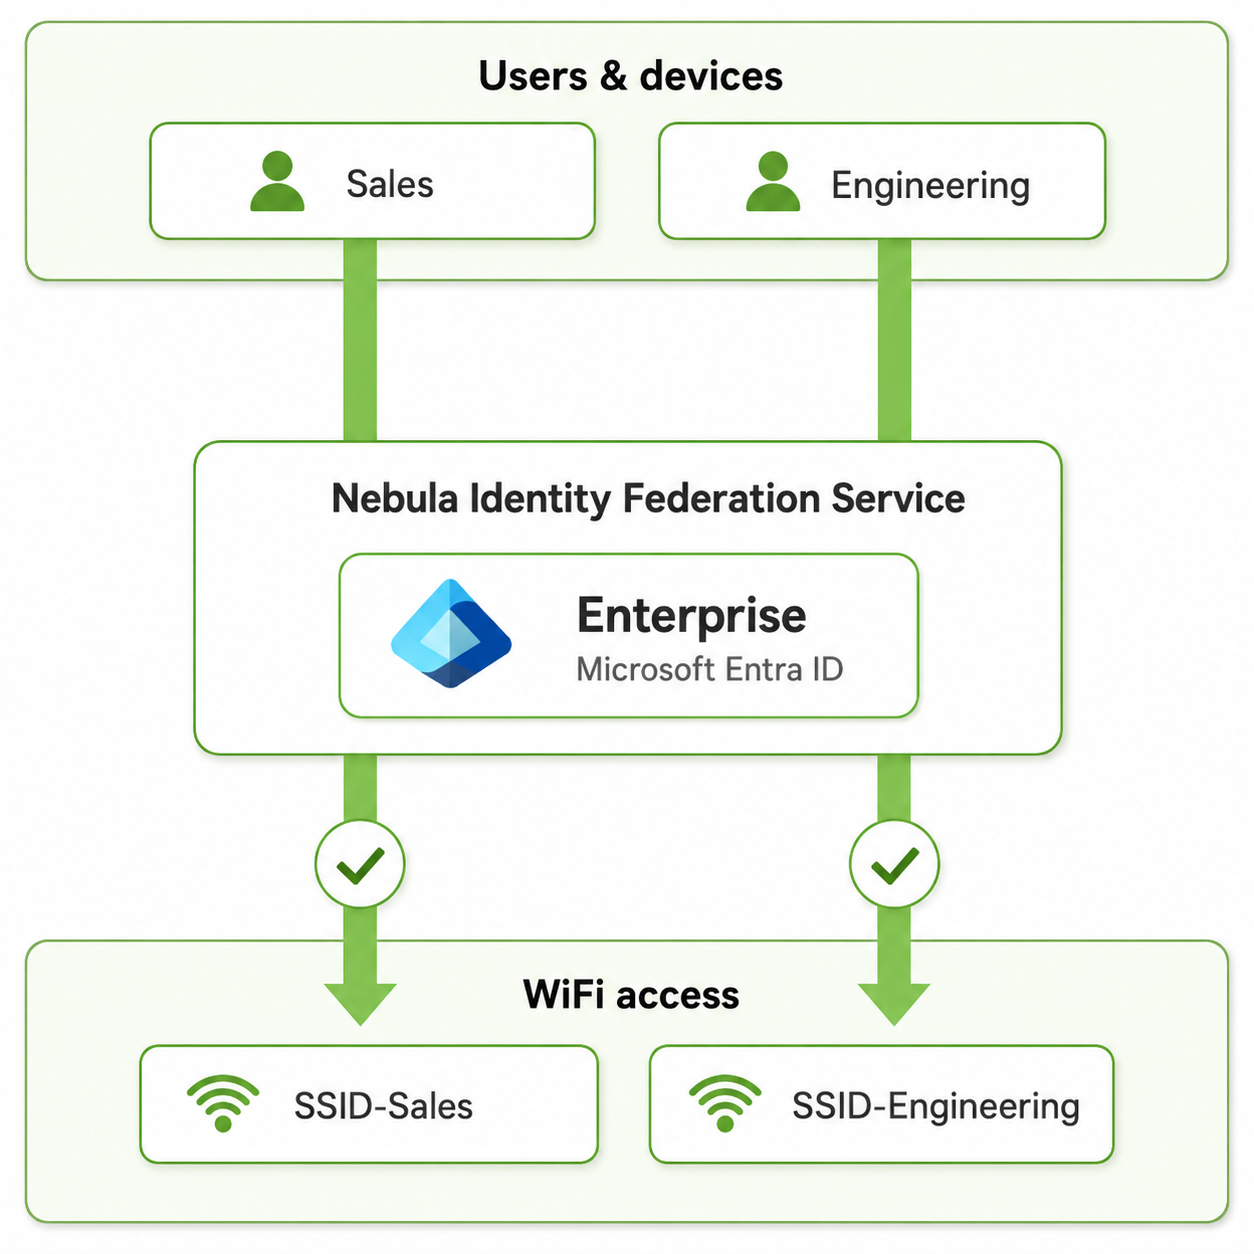
在企業環境中,業務團隊與工程團隊可能使用同一個雲端 IdP,但應該被引導至不同的 SSID 或獲得不同的存取體驗。透過將存取權限與身分綁定,IT 人員能讓無線網路的上線流程與組織現有的身分架構完美對齊。
🌍應用情境:使用用戶專屬 IdP 進行遠端存取
遠端存取通常不僅限於內部員工。約聘人員、供應商與專案合作夥伴也可能需要受限的特定內部資源存取權。NID FS 允許各個群組透過他們專屬的 IdP 進行身分驗證,再由 Nebula 的安全策略決定該使用者是否可以進入,以及獲准存取後可前往哪些網段。
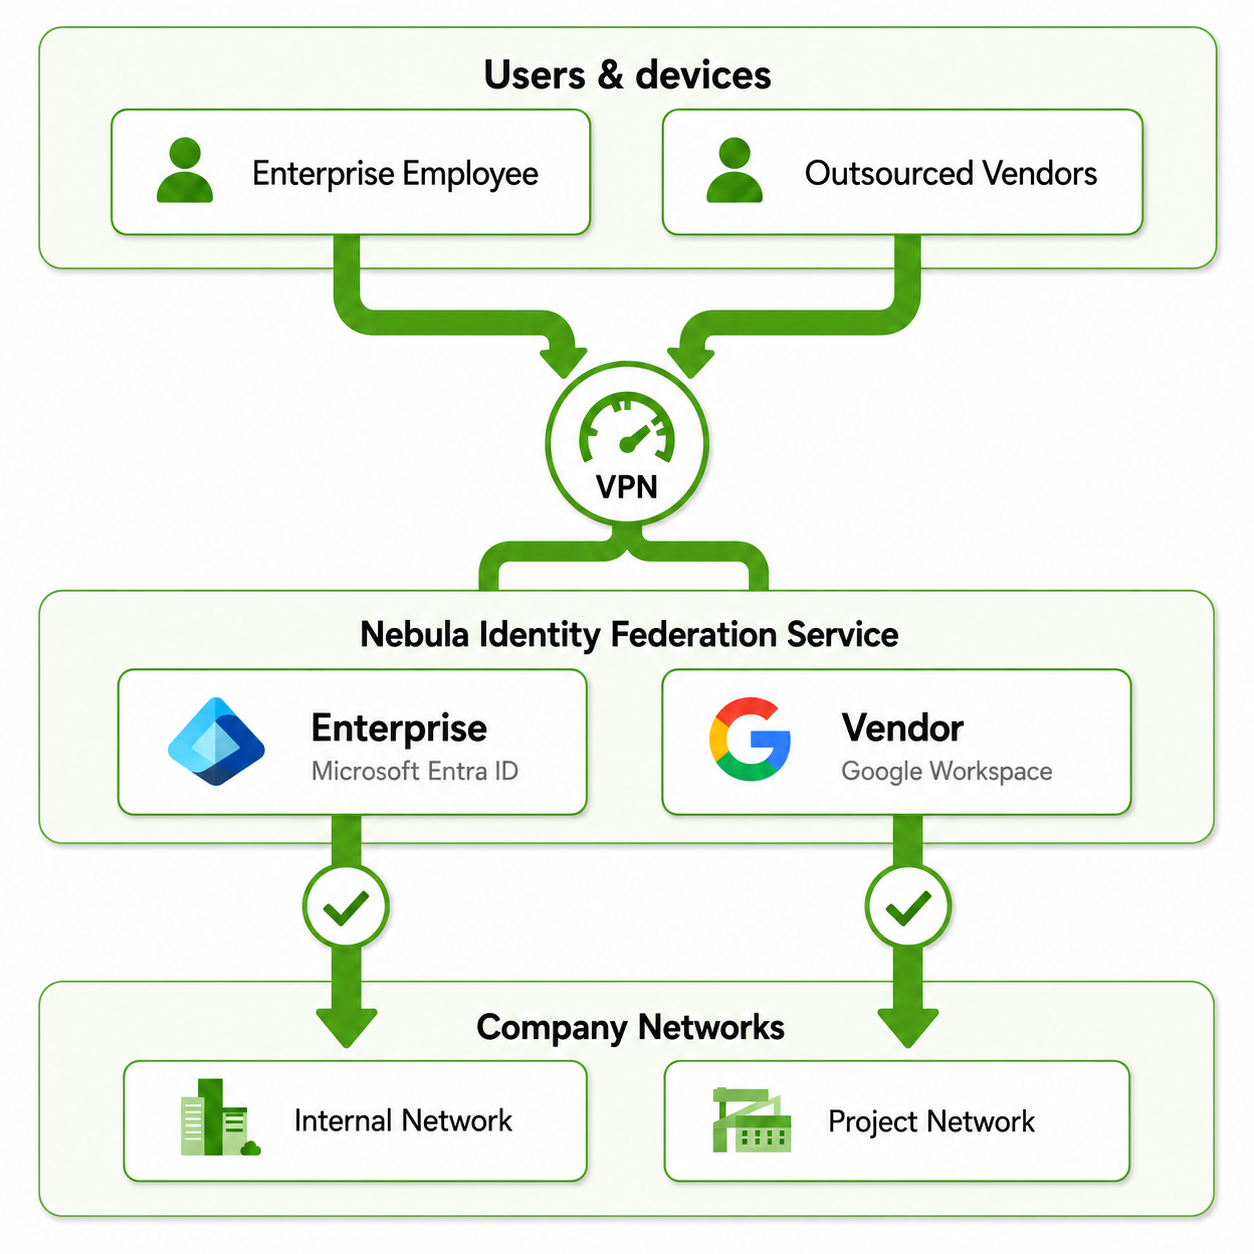
例如,內部員工可以使用 Microsoft Entra ID 連線至 SSL VPN,而外包廠商則透過 Google Workspace 進行驗證。一旦驗證成功,防火牆策略便可根據身分情境,允許內部使用者存取企業資源,同時將供應商限制在特定的專案網段中。
🎯極簡工作流程:綁定 IdP、套用服務、定義存取權限
從管理員的角度來看,NID FS 的工作流程可簡化為四個步驟:
- 為現有的身分資料庫建立身分識別提供者 (IdP) 設定檔。
- 將 NID FS 套用為目標網路存取服務(包含 SSID 登入、防火牆 Captive Portal 與 SSL VPN)的驗證方法。
- 建立使用者權限策略,定義哪些 IdP 的哪些使用者可存取哪些服務。
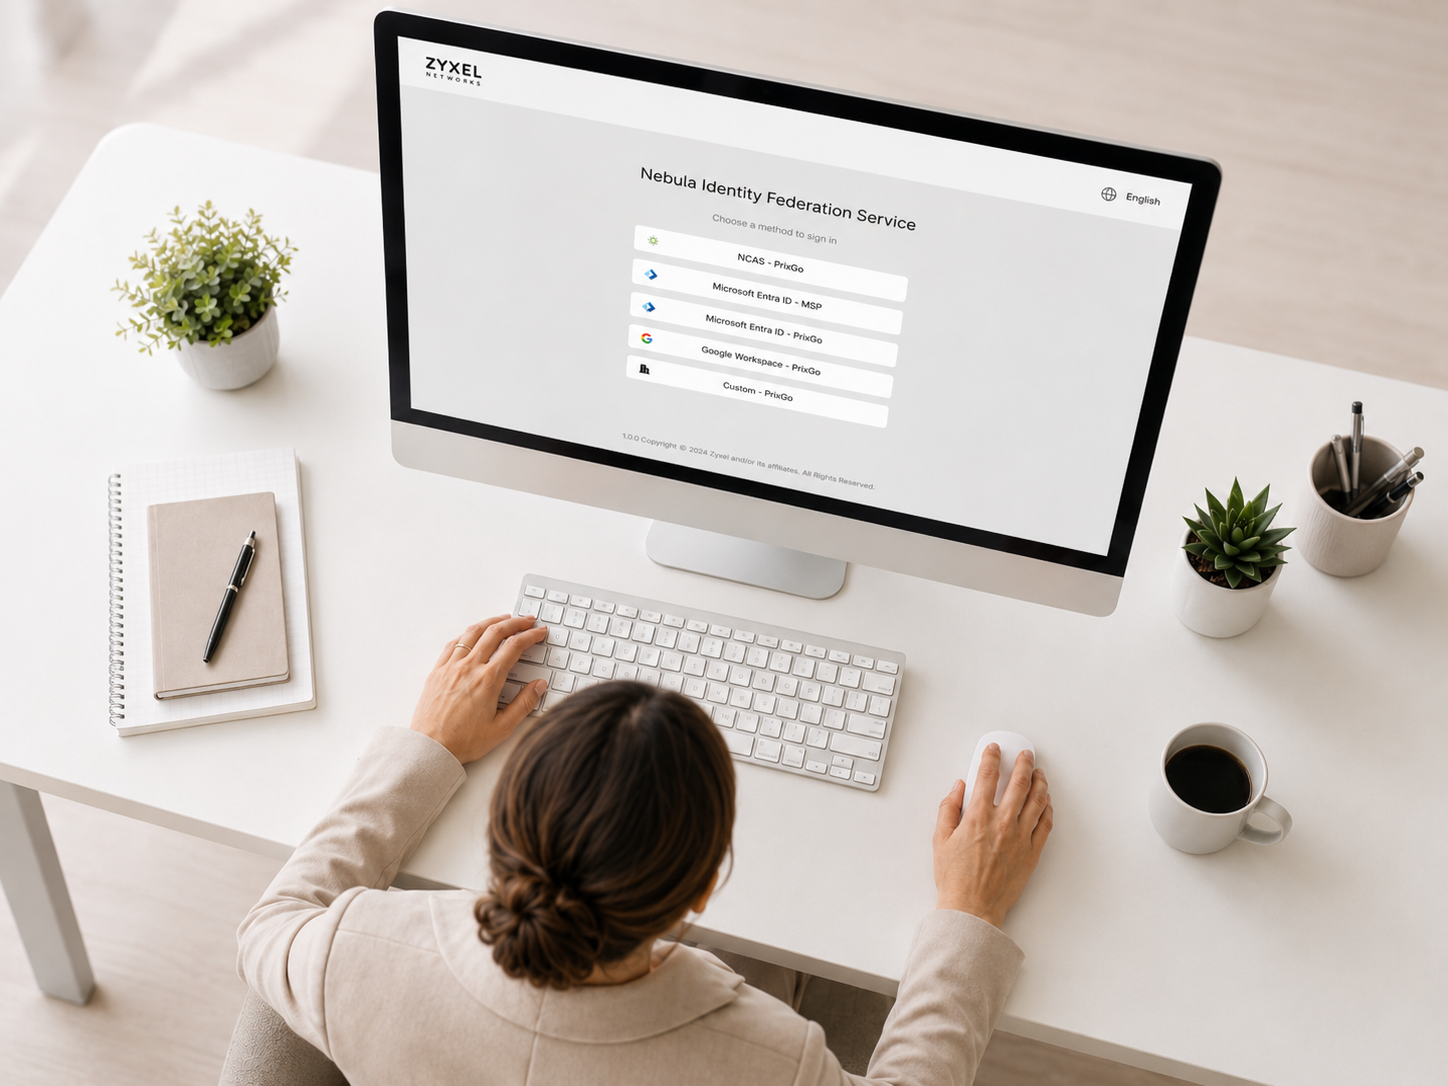
- 讓使用者透過 NID FS 入口網頁登入,系統將依據授權設定回傳相應的成功或拒絕結果。
🚀立即在 Nebula 體驗 NID FS
NID FS 為 Nebula 網路服務帶來了基於身分的存取控制,協助組織沿用現有的雲端身分來進行 WiFi、Captive Portal 與 SSL VPN 存取。它簡化了多 IdP (Multi-IdP) 的部署,同時賦予 IT 團隊更精細的控制力,精準掌控誰能存取哪些網路服務。
NID FS 已包含於 Nebula Pro Pack 專業版授權中。若您是 Nebula Pro Pack 用戶,即可立即啟用此功能。您也可以登入 Nebula 並立即啟動 Nebula Pro Pack 的 30 天免費試用,搶先體驗這項強大功能。