【 2026 年 8 月 焦點訊息 】透過 SecuReporter 自動偵測異常登入

 Zyxel Employee
🚀 SecuReporter 持續進化,資安洞察更精準
SecuReporter 早已不只是報表儀表板。現在,它能整合分析整個網路中的流量、威脅與裝置活動,將大量原始紀錄轉化為團隊真正能採取行動的重要訊號。每一次版本更新,都讓網路環境的整體可視性更加完整。
本月,SecuReporter 將焦點放在網路中最容易被忽略的入口之一:管理員登入。
Nebula 與 SecuReporter 現在能學習每位管理員平常的登入模式,當登入行為偏離既有模式時,立即發出告警。
🔐 什麼是異常設備管理員登入偵測?
「異常設備管理員登入偵測 (Unusual Device Admin Login Detection)」是 SecuReporter 的一項功能,專門監控管理員帳號的登入狀況,並在出現異常行為時發出警報。Nebula 與 SecuReporter 會主動偵測異常的管理員登入活動,並發送電子郵件與應用程式內通知。透過在 30 天的滾動週期內學習每位管理員的既有登入模式,系統能建立獨特的行為特徵 (behavioral fingerprint),並突顯出可能暗示未經授權存取的異常狀況。
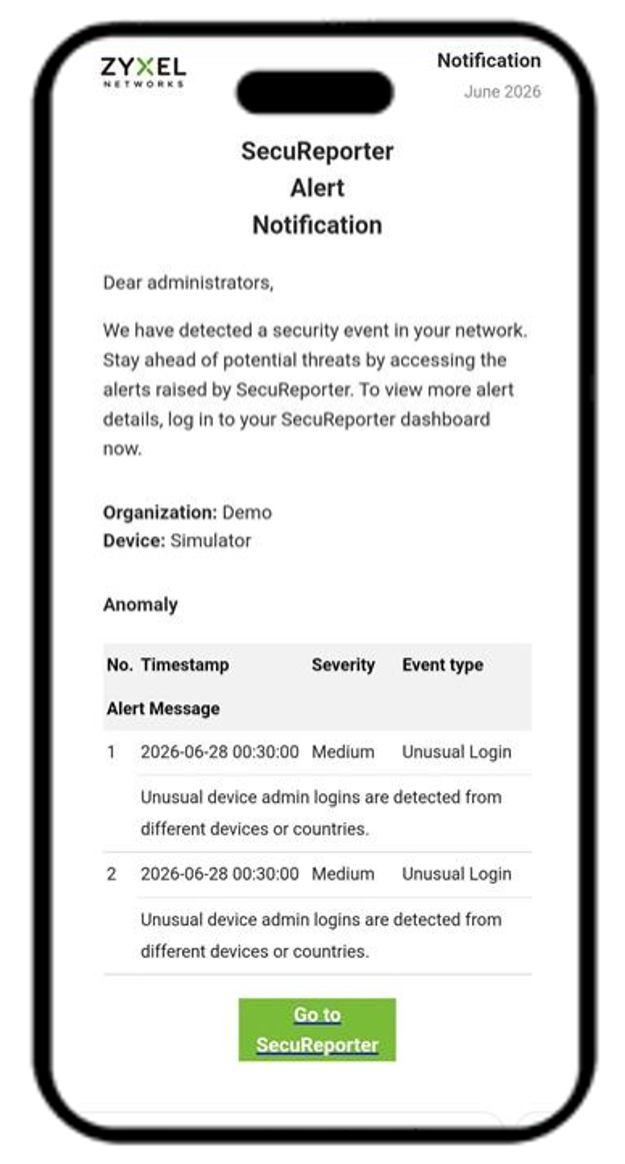
當出現以下兩種不合理情況之一時,系統便會標記該次登入:
- 來自陌生國家的登入:使用過去 30 天內未曾出現過之國家/地區的公用 IP (Public IP) 進行登入。這通常是憑證遭竊或遠端濫用行為的初步跡象。
- 來自無法識別設備的登入:使用過去 30 天內未曾見過之設備主機名稱的私有 IP (Private IP) 進行登入。這暗示著內部網路出現了不屬於該處的連線。
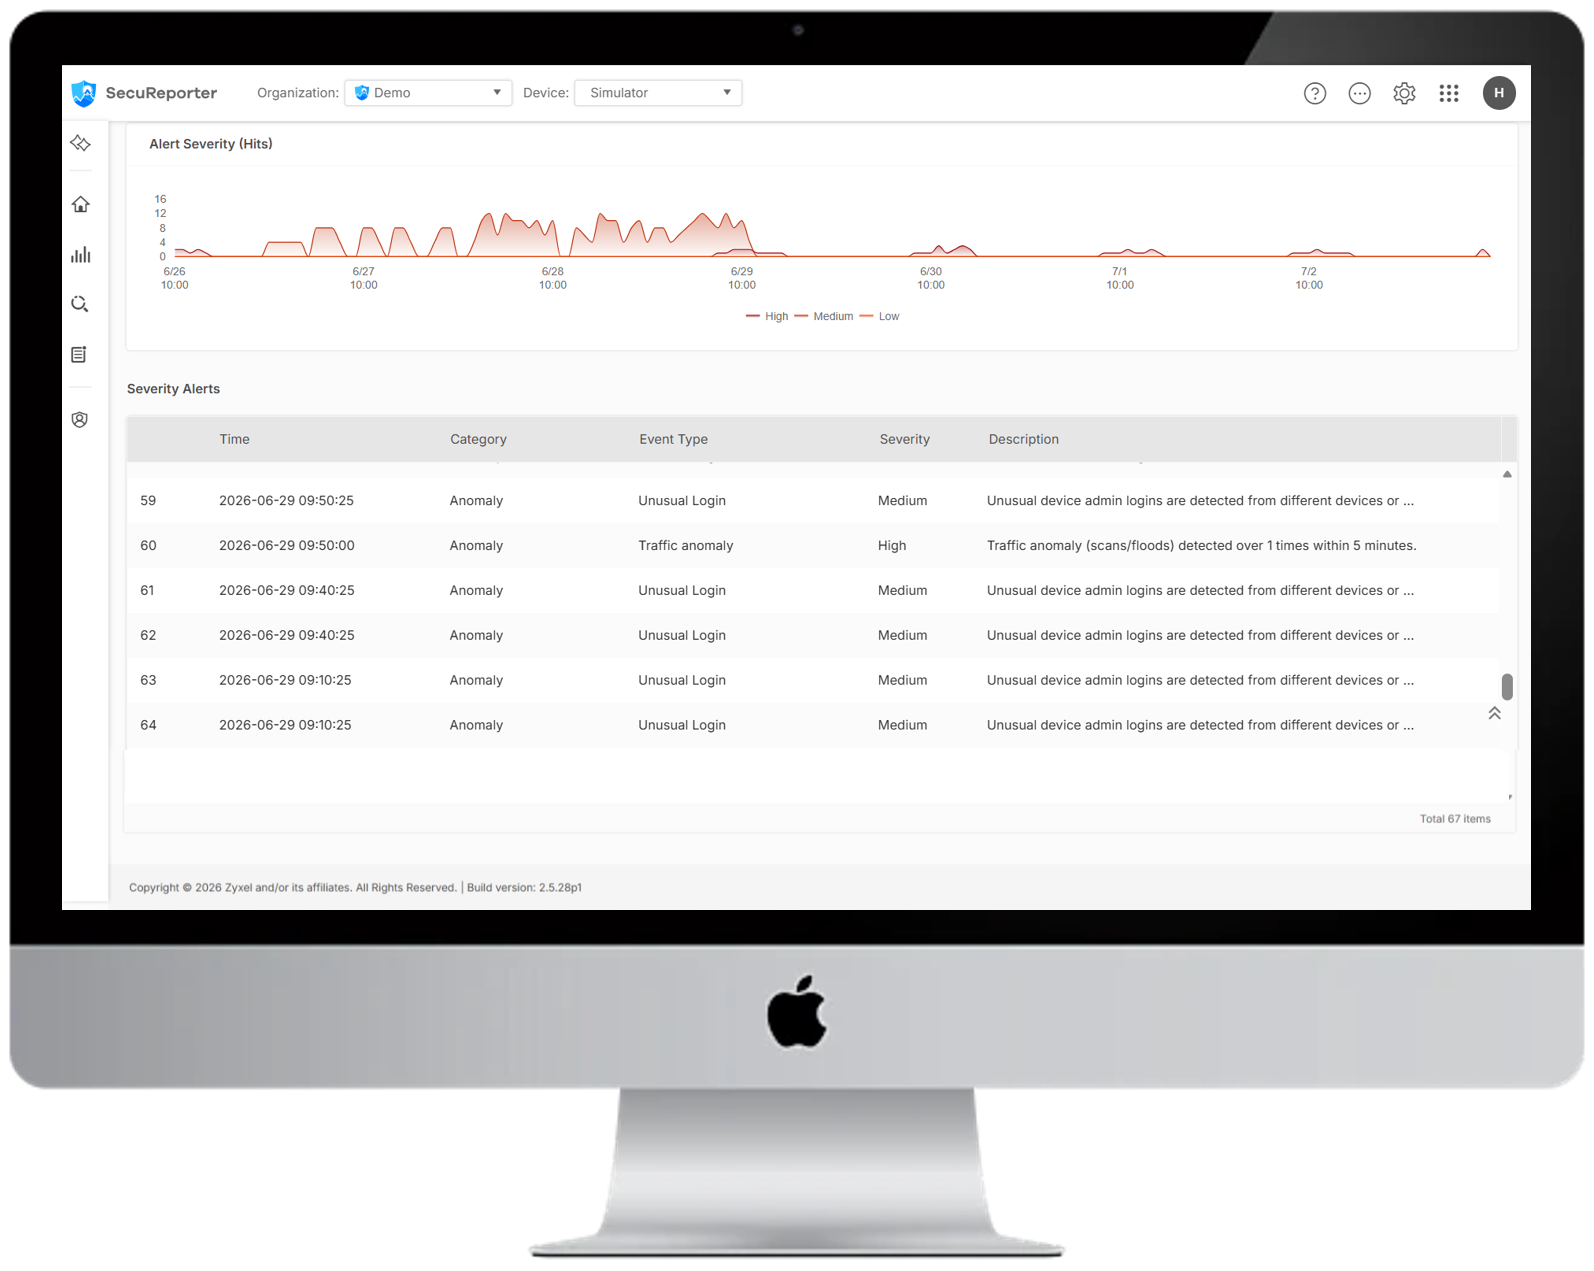
每筆警報都會附帶登入事件的完整背景資訊:人物 (who)、地點 (where) 與時間 (when)。讓您在展開調查時,就已經掌握先機並領先數步。
⚙️ 如何啟用此功能?
您可以在「警報設定 (Alert Settings)」中管理此通知,決定誰會收到通知、發送的嚴重程度以及警報發送的頻率。該規則本身位於「異常 (Anomaly)」警報定義下的「異常設備管理員登入 (Unusual Device Admin Logins)」。
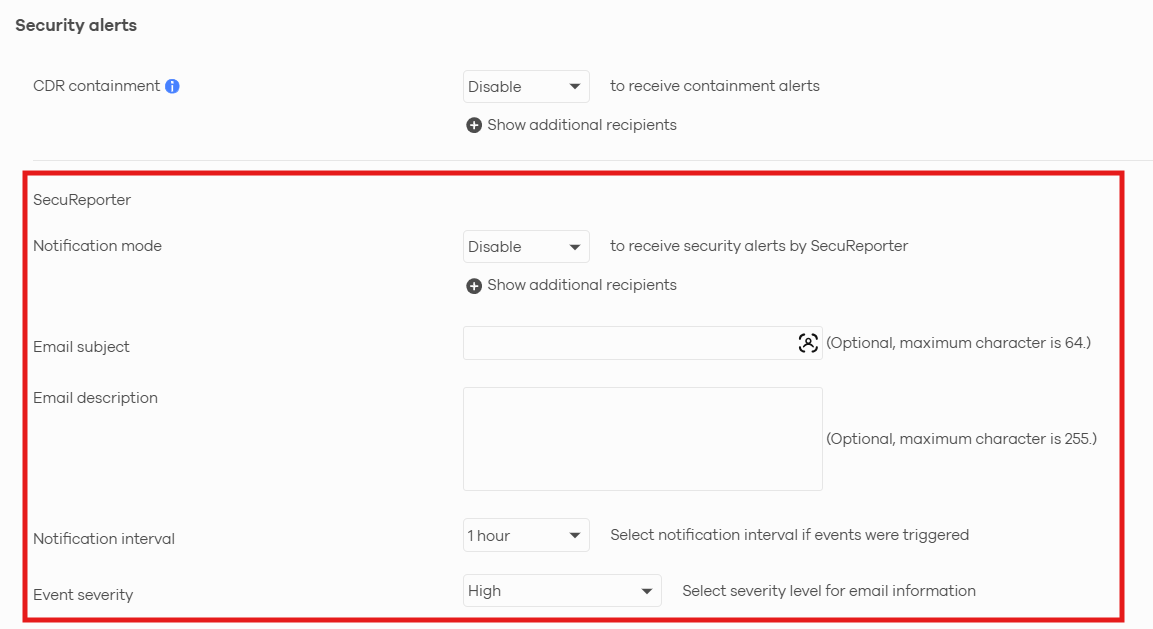
- 若您在 Nebula 中管理設備,請前往:整個站點 (Site-wide) > 設定 (Configure) > 警報設定 (Alert Settings) > 安全性警報 (Security alerts)。
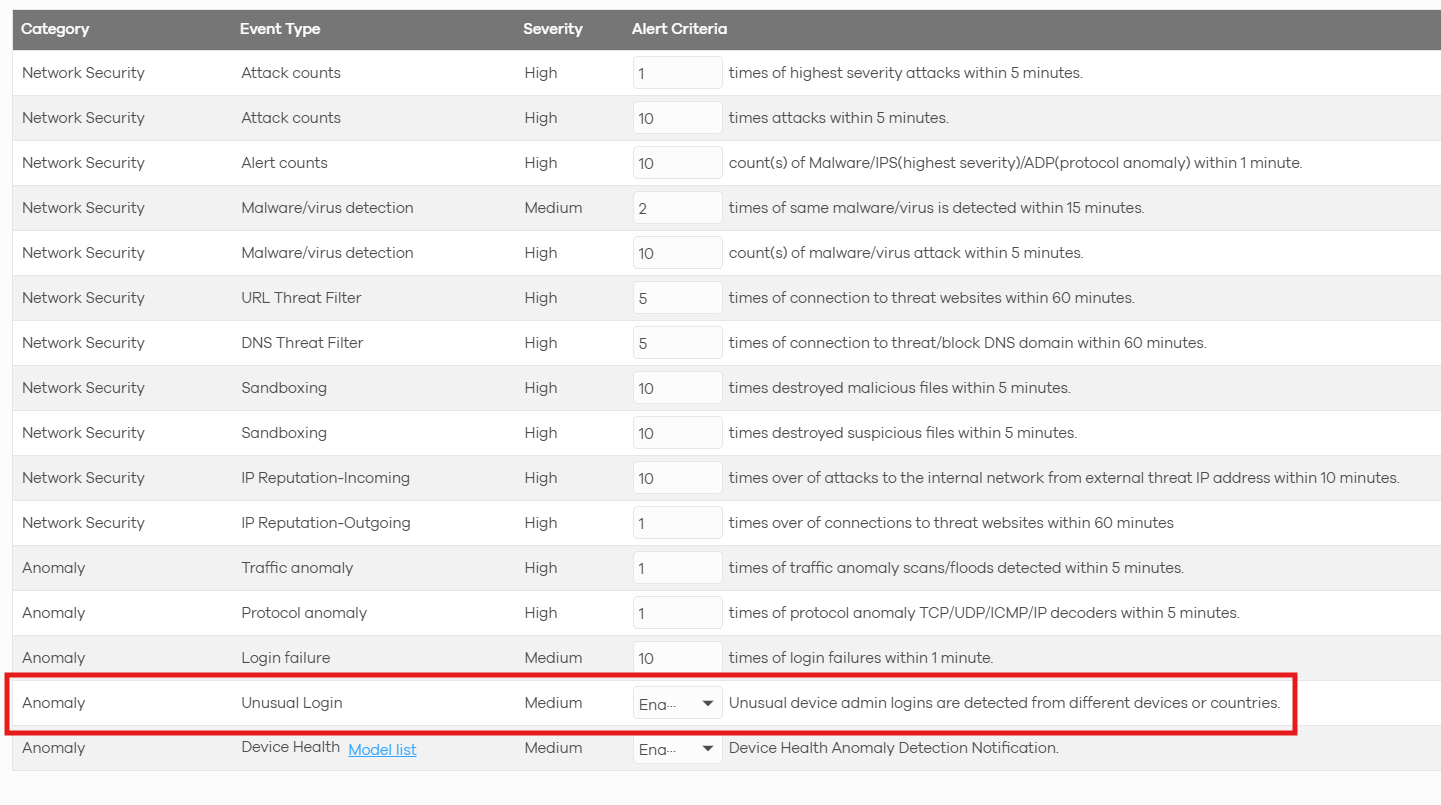
在該頁面中,新增您的收件人,設定電子郵件標題與嚴重程度,選擇發送頻率,並確認「異常 (Anomaly)」類別下的「異常設備管理員登入 (Unusual Device Admin Logins)」規則已開啟。
✅ 支援版本與詳細資訊
以下是您需要了解的資訊:
支援機型 | USG FLEX H / ATP / USG FLEX 系列 |
|---|---|
SecuReporter 版本 | v26.3.0 |
發布日期 | 2026 年 7 月 27 日 |
🎯 準備好親自體驗了嗎?
立即登入 SecuReporter,查看您近期的管理員登入警報歷史紀錄。
🔄 同場加映:SecuReporter AI 全面升級
監控大門的進出只是防護的一半,監控門後的設備則是另一半。由 SecuReporter AI 驅動的「設備健康度異常偵測 (Device Health Anomaly Detection)」剛剛釋出了最新更新,包含電子郵件與應用程式內警報,以及精確的時間範圍控制功能,協助您更快速地進行根本原因分析 (Root-cause analysis)。